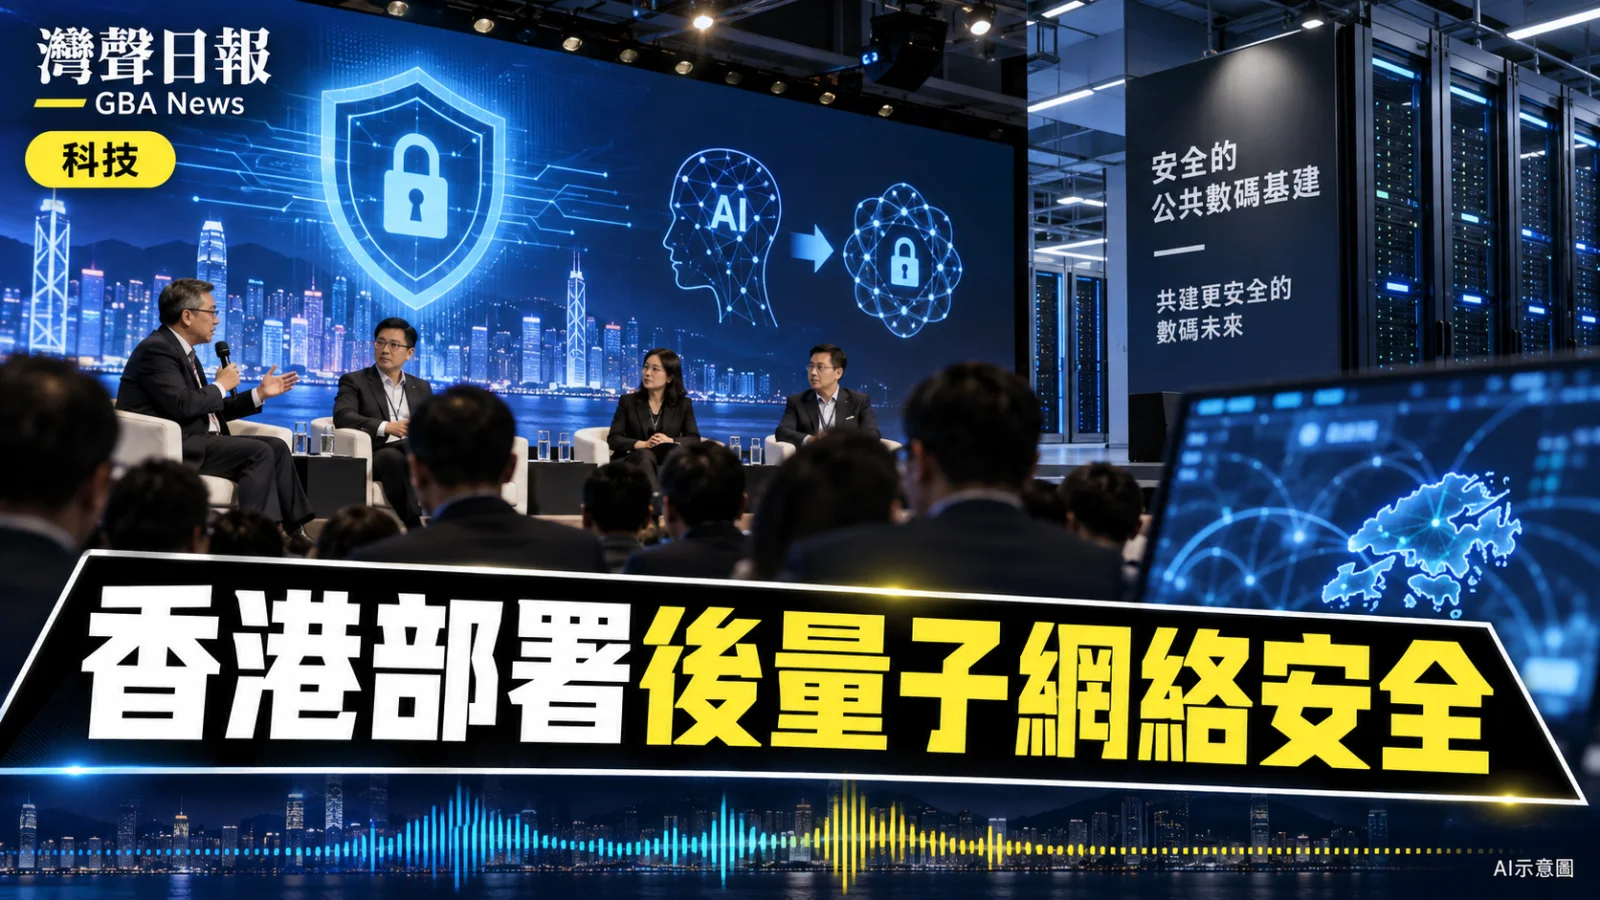
香港網絡安全周分論壇把AI安全和後量子密碼列為下一階段重點,逾400名大灣區專家及企業代表參與。
量子風險未必即時影響所有系統,但機構需要先盤點加密資產和長期敏感資料,避免到技術切換時才發現依賴。
逾四百名灣區代表交流
分論壇由數字政策辦公室主辦,多個網絡安全機構協辦。
與會者討論人工智能安全、新型攻擊、跨境數據和最新防禦技術。
論壇交流有助分享趨勢,但不能代替每間機構的資產盤點、風險評估和演練。
公共機構將分階段轉向後量子安排
數字辦表示已為後量子時代建立專門治理框架,並會推動政府部門和公營機構有序遷移。
後量子密碼目標是降低未來量子運算破解現有公鑰加密的風險。
遷移涉及軟件、硬件、憑證和供應商,不能只更換單一加密演算法。
先找出長期敏感資料與加密依賴
機構可先列出網站憑證、VPN、身份系統、簽署、備份及供應鏈中的密碼技術。
需要長期保密的資料風險較高,因攻擊者可能先收集加密資料,待未來技術成熟後再嘗試解密。
盤點亦應記錄系統擁有人、供應商、更新能力及替代方案。
中小企仍需先做好基本防線
後量子準備不應取代多因素登入、更新、備份、最少權限及防釣魚訓練。
使用AI工具時要限制敏感資料輸入,並保留輸出核實和事故通報程序。
企業可要求供應商說明加密靈活性及升級路線,但不應購買無證據支持的「量子安全」宣稱。